В этой статье я покажу, как мне удалось быстро отбиться от хакерской атаки на сайте WordPress.
Недавно, на один из моих сайтов WordPress, наблюдал нашествие спам регистраций в сочетании со шквалом попыток авторизоваться на сайте. Волны накатывали до нескольких десятков регистраций в час. После принятых мер атаки прекратились.
В раках базовой защиты WordPress я использую плагин Wordfence. На нашествие попыток незаконной авторизации плагин реагировал адекватно, согласно настройкам. Он блокировал незаконные авторизации, запрещая регистрацию с этих IP на 2 часа. Такие были мои настройки.
К сожалению ни эти, ни другие настройки плагина Wordfence атаки не прекратили. Пришлось думать дальше.
Примечание. Вероятно, можно было не обращать снимание на атаки и дать плагину отрабатывать свои задачи. Но уж очень раздражали эти попытки несанкционированного входа.
Стоит отметить, что не помогало ни отключение регистрации, ни отключение комментирования.
После пробы нескольких плагинов защиты (в частности IP Geo Block и других уже не помню каких), сработал очень простой плагин под названием «Protect Your Admin» (ru.wordpress.org/plugins/protect-wp-admin/).
Данный плагин скрывает страницу wp-admin, переименовывая её URL (например, /wp-admin или /wp-login.php).
Protect Your Admin исправляет явную дыру в безопасности в сообществе WordPress: хорошо известная проблема URL панели администратора.
Все знают, где находится админ-панель, в том числе и хакеры. Защита WP-Admin решит эту проблему, позволив администратору настроить URL-адрес своей панели администратора и заблокировав URL консоли по умолчанию.
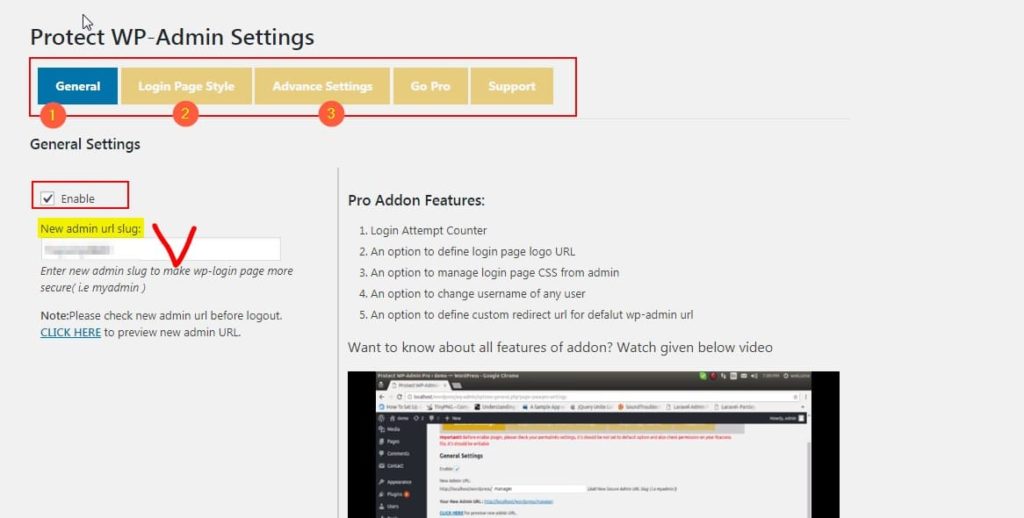
Установив плагин «Protect WP-Admin» я смог быстро изменить URL-адрес страницы входа «sitename.ru/wp-admin» на что-то вроде «sitename.com/nevoydesh»/, настройка: New admin url slug.
После этого любой пользователь, в том числе и администратор (если вы не внесли его в фильтр по ID пользователя в настройке «Advance Settings») при попытках открыть дефолтную страницу авторизации, будет перенаправлен на домашнюю страницу сайта.
У плагина есть некоторые дополнительные фильтры доступа, позволяющие Администратору ограничивать доступ гостей и зарегистрированных пользователей к wp-admin, на тот случай, если вы захотите, чтобы некоторые из ваших редакторов вошли в систему классическим способом. Вкладка настроек Advance Settings.
Важно, создавая новую ссылку для страницы авторизации, не забудьте её скопировать и сохранить. Иначе уход от хакерской атаки на сайте WordPress закончится потерей вашего входа на сайт.
Если вы потеряли новый URL авторизации, по FTP переименуйте (не удаляйте) папку с этим плагином и войдите классическим способом через /wp-admin или /wp-login.php.
Как видите отбиться от хакерской атаки на сайте WordPress не трудно. Однако, как я только отключаю этот плагин, попытки спам входов возобновляются, через некоторое время.
©www.wordpress-abc.ru
Комплексный подход к управлению ИТ-услугами — это не просто модный тренд, а насущная необходимость для выживания. Читать дальше
В этом материале мы рассмотрим основные проблемы обмена криптовалюты онлайн и обсудим, как минимизировать риски в условиях нестабильного рынка. Читать… Читать дальше
Какой хостинг для WordPress убьет ваш проект еще до старта. Читать дальше
В данном материале мы рассмотрим типовые ситуации выхода HDD из строя, оценим риски самостоятельного вмешательства и укажем на критический момент,… Читать дальше
Что такое Generative Engine Optimization — оптимизация под AI-поисковики и нейроответы Google, Яндекса, ChatGPT, Perplexity, GigaChat. Читать дальше ... Читать дальше
Читайте наш гайд, как превратить отзывы клиентов компании в конвейер горячих лидов. Конкретные тактики. Читать дальше ... Читать дальше