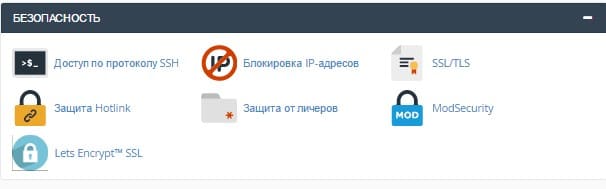
Если вы стали замечать большое количество картинок вашего сайта на чужих ресурсах и это мешает работе вашего сайта, пора подумать о защите сайта от хотлинка. Защита от хотлинка WordPress сайта.
Цитируемость сайта дело хорошее и любимое поисковыми системами. По этому параметру поисковики оценивают качество вашего сайта. Однако, копирование вашей цитаты вместе с вашей картинкой, без смены её URL, могут значительно нагружать ваш сервер. То же относится к воровству контента вместе с картинками. Поговорим, как защитить свои картинки от прямого заимствования, а сервер от ненужных обращений.
Хотлинк, хотлинкинг, hotlinking это размещение на других сайтах картинок с вашего сайта без смены ссылки.
Например, «коллеге» с другого сайта понравилась ваша картинка, размещённая в посту вашего сайта WordPress. Недолго думая, «коллега» копирует ссылку на ваше фото и размещает фото по ссылке на своём сайте.
С одной стороны, это нельзя назвать кражей контента. Все, казалось бы, честно, фото публикуется по вашей ссылке, и поисковики должны индексировать эту ссылку как внешнюю. С другой стороны, если таких ссылок на ваши фото будет очень много, то нагрузка на ваш сервер увеличится многократно и это может отрицательно сказаться на его работе. Как следствие, загрузка и работа вашего сайта может быть затруднена.
Стоит отметить, что негативные последствия от такого заимствования картинок вашего сайта возможны только при массовом размещении ваших картинок. Одиночные картинки, размещённые на малопосещаемый сайтов, не окажут влияния на работу вашего сервера.
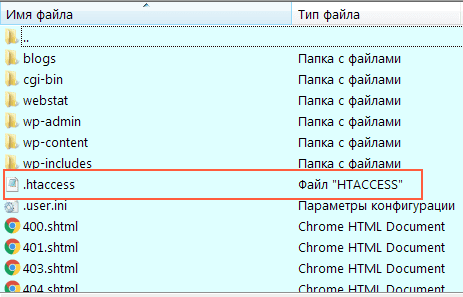
Отключить хотлинк или включить защиту от хотлинка можно добавлением директив в файл управления веб-сервером htaccess (точка в начале названия).
Этот файл должен лежать в корневом каталоге вашего сайта. Создают это файл переименованием файла htaccess.txt после установки CMS. По умолчанию этот файл есть в дистрибутиве WordPress.
Защита от хотлинка заключается в добавлении в файл .htaccess следующей директивы:
RewriteEngine on
RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?vashsite.edu [NC]
RewriteRule \.(jpg|jpeg|png|gif)$ - [NC,F,L]
Поменяйте vashsite.edu на домен своего сайта. Перед редактированием файла сделайте его резервную копию. Также проверьте наличие свежей резервной копии вашего сайта, на всякий случай.
Важно, что данная конструкция директивы запретит серверу Apache показ ваших картинок на всех сторонних сайтах, в том числе в социальных сетях и ленте FeedBurner.
Чтобы разрешить hotlink сайтам отличным от вашего, нужно добавлять в конструкцию дополнительные строки разрешения. Например, для разрешения показа ваших картинок на FeedBurner добавляется такая строка:
RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?feedburner.com[NC]Для показа картинок на Яндекс и Google, такие строки:
RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?google.com [NC]
RewriteCond %{HTTP_REFERER} !^http(s)?://(www\.)?yandex.ru [NC]Если вы не любите работать с кодом и файлами сайта, включить защиту от хотлинка можно плагином «Hotlink Protection», страница плагина.
Плагин Hotlink Protection — это одношаговый скрипт, разработанный для того, чтобы другие не могли украсть ваши изображения. Просто добавьте файл .htaccess в корневую папку, чтобы внешние веб-серверы не могли напрямую ссылаться на ваши файлы.
Сценарий плагина автоматически проверяет, совместим ли ваш веб-сервер со сценарием, прежде чем добавлять файл .htaccess и устанавливать соответствующие разрешения. При деактивации плагина, скрипт удаляет код из вашего файла .htaccess.
Защита от хотлинка WordPress сайта не является обязательной. Однако рекомендована в рамках снижения скорости загрузки сайта, а также если вам не нравиться, что ваши картинки по вашим ссылкам «гуляют» по сети.
Важно! Данный способ защиты от хотлинка работает если ваш сервер использует «чистый» веб-сервер Apache. Комбинации Apsche и nginx сделают данную защиту бесполезной. Также данная защита не работает для поддоменов.
©www.wordpress-abc.ru
Комплексный подход к управлению ИТ-услугами — это не просто модный тренд, а насущная необходимость для выживания. Читать дальше
В этом материале мы рассмотрим основные проблемы обмена криптовалюты онлайн и обсудим, как минимизировать риски в условиях нестабильного рынка. Читать… Читать дальше
Какой хостинг для WordPress убьет ваш проект еще до старта. Читать дальше
В данном материале мы рассмотрим типовые ситуации выхода HDD из строя, оценим риски самостоятельного вмешательства и укажем на критический момент,… Читать дальше
Что такое Generative Engine Optimization — оптимизация под AI-поисковики и нейроответы Google, Яндекса, ChatGPT, Perplexity, GigaChat. Читать дальше ... Читать дальше
Читайте наш гайд, как превратить отзывы клиентов компании в конвейер горячих лидов. Конкретные тактики. Читать дальше ... Читать дальше